Manter um sistema Linux seguro exige três ações contínuas: atualizar o kernel regularmente, aplicar patches de segurança assim que disponíveis e monitorar avisos de vulnerabilidades. Este guia te leva pelos passos práticos para proteger sua máquina sem complicações desnecessárias.
Problema/objetivo
Seu sistema Linux está exposto a vulnerabilidades conhecidas se não receber atualizações regulares. O kernel e os pacotes do sistema acumulam falhas de segurança que os atacantes exploram; ignorar updates não é uma estratégia viável. O objetivo aqui é estabelecer uma rotina simples de manutenção que mantenha seu Linux seguro sem demandar vigilância diária.
Pré-requisitos
Você precisa de:
- Acesso root ou permissão com sudo configurada na sua máquina
- Uma distribuição Linux padrão (Debian, Ubuntu, Fedora, CentOS ou similar)
- Conexão de internet estável para baixar as atualizações
- Alguns minutos livres a cada semana ou mês, conforme sua distribuição
Se você usa uma distribuição baseada em Debian/Ubuntu, o gerenciador de pacotes é o apt. Se usa Fedora/CentOS/RHEL, será o dnf ou yum. Os conceitos são os mesmos; apenas os comandos mudam.

Passo a passo
1. Atualize a lista de pacotes disponíveis
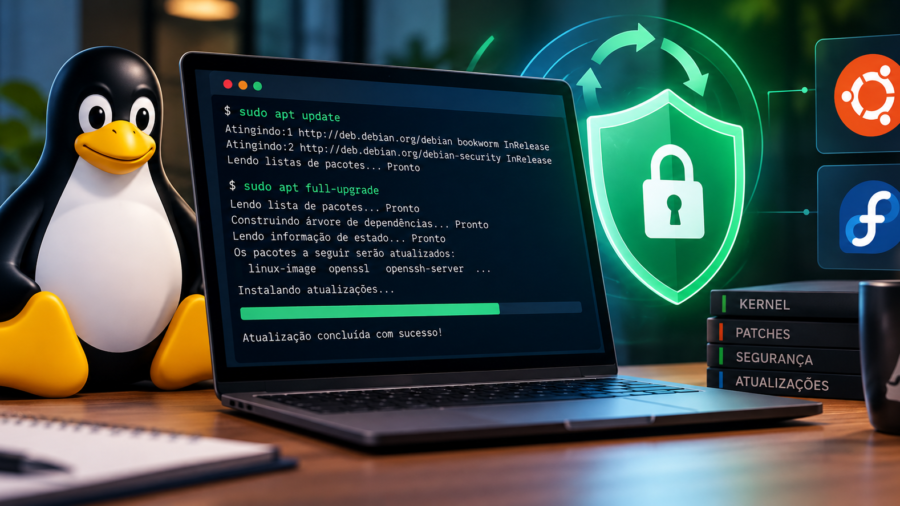
Antes de instalar qualquer atualização, seu sistema precisa conhecer quais versões estão disponíveis nos repositórios. Abra um terminal e execute:
Para Debian/Ubuntu:
sudo apt updatePara Fedora/CentOS/RHEL:
sudo dnf check-updateEste comando conecta aos repositórios oficiais e baixa a lista de pacotes disponíveis. Não instala nada ainda; apenas sincroniza o índice local. Execute este passo a cada semana.
2. Revise quais pacotes têm atualizações disponíveis
Após rodar o comando acima, você pode ver exatamente quais pacotes têm novas versões:
Para Debian/Ubuntu:
apt list --upgradablePara Fedora/CentOS/RHEL:
sudo dnf list updatesExamine a saída. Procure por pacotes com nomes que indicam segurança: linux-image, openssl, openssh-server, glibc, curl, wget. Esses são críticos e devem ser atualizados imediatamente.
3. Priorize o kernel
O kernel é o coração do sistema. Atualizações de kernel frequentemente fecham buracos de segurança graves. Se a saída do passo 2 mostrar uma nova versão do kernel, esse é seu update número um.
Identifique pacotes chamados linux-image, kernel, ou similar. Anote a versão disponível e a versão atual. A diferença entre versões (por exemplo, de 6.1 para 6.6) indica mudanças significativas que incluem patches de segurança.
4. Atualize o sistema
Agora sim, instale as atualizações. Não tente atualizar pacotes individuais, a menos que tenha motivo específico. Deixe o gerenciador de pacotes resolver as dependências:
Para Debian/Ubuntu:
sudo apt full-upgradeUse full-upgrade em vez de upgrade simples para resolver mudanças nas dependências que podem incluir segurança.
Para Fedora/CentOS/RHEL:
sudo dnf upgradeO sistema exibirá a lista de pacotes a ser instalada e pedirá confirmação. Leia rápido (procure por kernel, openssl, ssh, e outros nomes de segurança) e confirme digitando y ou yes.
5. Reinicie quando solicitado
Atualizações de kernel exigem reinicialização. Algumas atualizações de biblioteca também podem exigir. O gerenciador de pacotes avisa no final da instalação. Não ignore este passo.
sudo rebootSe você usa um servidor em produção e não quer downtime, programe a reinicialização para uma janela de manutenção. Mas entenda que o sistema fica vulnerável até reiniciar.
6. Configure atualizações automáticas (opcional, mas recomendado)
Se não quer rodar comandos manualmente toda semana, configure atualizações automáticas. Isso é especialmente útil para servidores.
Para Debian/Ubuntu, instale o pacote unattended-upgrades:
sudo apt install unattended-upgrades
sudo dpkg-reconfigure -plow unattended-upgrades
Depois, edite o arquivo de configuração:
sudo nano /etc/apt/apt.conf.d/50unattended-upgradesDescomente (remova o //) desta linha para ativar reinicializações automáticas se necessário:
//Unattended-Upgrade::Automatic-Reboot "false";Mude para:
Unattended-Upgrade::Automatic-Reboot "true";Salve com Ctrl+X, depois Y, depois Enter.
Para Fedora/CentOS/RHEL:
sudo dnf install dnf-automatic
sudo systemctl enable --now dnf-automatic-install.timer
7. Monitore avisos de segurança
Inscreva-se nos anúncios de segurança da sua distribuição. Ubuntu e Debian publicam alertas em seus sites oficiais. Configure alertas para sua máquina específica ou tema de segurança geral.
Existem listas de discussão como:
- Ubuntu Security Announcements
- Debian Security
- Fedora Security
Você não precisa ler tudo. Apenas varre os títulos procurando por pacotes que você usa.
Verificação do resultado
Após completar os passos acima, valide que tudo funcionou:
Verifique a versão atual do kernel:
uname -rA saída mostra algo como 6.6.0-42-generic. Compare com a versão que estava antes (você anotou?). Se mudou, a atualização foi bem-sucedida.
Verifique se não há mais updates pendentes:
apt list --upgradableou
sudo dnf check-updateA saída deve estar vazia ou mostrar apenas pacotes não-críticos que você decidiu ignorar deliberadamente.
Teste a conectividade:
ping -c 3 8.8.8.8Se receber respostas sem erro, a rede está funcional pós-reinicialização.
Se usar SSH, valide o servidor:
sudo systemctl status sshou
sudo systemctl status sshdDeve retornar active (running).
Erros comuns
Erro: “E: Unable to locate package” ao rodar apt update
Seu repositório está offline ou mal configurado. Verifique sua conexão de internet:
ping 8.8.8.8Se a rede está OK, seus repositórios podem estar desatualizados ou removidos. Não tente “consertar” editando /etc/apt/sources.list a menos que saiba o que faz. Reinstale a lista padrão ou consulte a documentação oficial da sua distribuição.
Erro: “sudo: command not found”
Você não tem sudo configurado. Logue como root diretamente:
su -Depois rode os comandos sem sudo. Mas isso é inseguro; configure sudo corretamente depois.
O sistema não reinicia após atualizar o kernel
Pressione o botão power e aguarde (não force desligar). Se entrar em um loop, reinicie em modo de recuperação do GRUB (aperte Esc ou Shift durante boot) e selecione um kernel antigo. Depois investigue o que saiu errado.
Atualizações automáticas causaram problema; preciso reverter
Reverter atualizações é arriscado e pode quebrar o sistema. Se um pacote causou problema logo após instalar, você pode fazer downgrade:
sudo apt install package_name=versão_anteriorMas identifique exatamente qual pacote causou o problema primeiro. Se foi o kernel, isso é mais complexo; considere inicializar com uma versão anterior no GRUB.
Solução de problemas
O sistema fica lento após atualização
Nem sempre é culpa da atualização. Verifique carga de CPU e memória:
topSaia com q. Se vir um processo consumindo muita CPU, investigue. Se não, pode ser lentidão de disco. Próxima vez, teste antes de rebootar:
sudo apt full-upgradeSem confirmação, vê o que seria instalado; depois cancele com Ctrl+C.
Preciso de um patch de segurança específico que saiu hoje, mas não quero atualizar tudo
Não faça isso. Atualizações parciais quebram dependências. Se aquele patch é crítico (um CVE com score alto), atualize todo o sistema. Se é menor, aguarde sua atualização programada normal.
Estou em um servidor crítico; preciso de tempo para testar antes de atualizar
Configure um clone do servidor em outro hardware ou VM e rode as atualizações lá primeiro. Após validar, faça o mesmo na produção em uma janela de manutenção. Isso demanda mais esforço, mas é o jeito correto.
Meu sistema está muito desatualizado (meses sem updates)
Rode apt full-upgrade ou dnf upgrade normalmente. O sistema lidará com dependências complexas. Pode levar tempo e pedir reinicializações múltiplas. Não tente “pular” versões do kernel; deixe o gerenciador instalar na ordem correta.
FAQ
P: Com que frequência devo atualizar? Idealmente, toda semana você roda apt update e apt list --upgradable para revisar. Atualizações de kernel e segurança devem ser instaladas imediatamente após revisar. Atualizações menores podem esperar uma semana. Não deixe passar um mês sem atualizar.
P: Atualizações automáticas podem danificar meu sistema? É raro, mas possível. Atualizações de kernel têm mais risco. Se você não quer automático, desative-o e faça manual semanal. Para a maioria dos desktop e servidores padrão, automático é seguro.
P: Preciso atualizar bibliotecas como libssl ou glibc? Sim, com prioridade alta. Essas são fundamentais e usadas por quase todos os programas. Uma vulnerabilidade nelas afeta todo o sistema. Atualize na mesma semana que sair o patch.
P: E se eu atualizar e o sistema não bootar? Seu bootloader (GRUB) deve oferecer kernels anteriores. No boot, aperte Esc ou Shift (timing varia), selecione “Advanced options” e escolha uma versão anterior do kernel para botar. Depois investigue o que quebrou.
P: Vale a pena atualizar para versões maiores (ex.: Ubuntu 22.04 para 24.04)? Depende. Versões maiores trazem segurança nova, mas também risco maior. Para servidor em produção, espere alguns meses após lançamento. Para desktop, você pode ir logo. Sempre faça backup antes.
Conclusão
Manter Linux seguro não é complicado, mas é contínuo. Reserve quinze minutos toda semana: rode apt update, veja o que está disponível, instale, reinicie se pedido. Se preferir automático, configure unattended-upgrades ou dnf-automatic e durma tranquilo.
A regra ouro é simples: não ignore atualizações de kernel e não ignore patches de segurança com CVEs. Tudo o mais segue o fluxo normal de atualização do sistema. Seu Linux agradece (e seus dados também).
Fontes consultadas
- Dezenas de patches Linux saem na semana; priorize kernel
- Kernel Linux 7.3 melhora performance do AMD Ryzen AI Max+
- Linux 7.4 aprimora HDMI 2.0 com novos helpers DRM