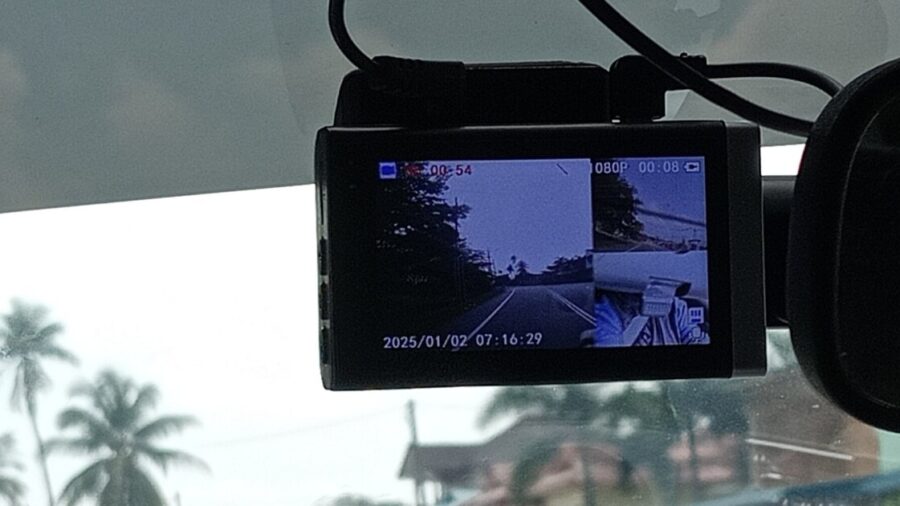
A câmera automotiva Viidure expõe dados sensíveis de usuários pela internet após dois falhas graves de segurança descobertas em suas versões anteriores à 3.3.1.260403. Os problemas afetam a plataforma inteira e permitiriam que qualquer pessoa acessasse, modificasse ou deletasse arquivos críticos do sistema — desde vídeos ao vivo até credenciais de nuvem hardcoded no aplicativo Android.
O alerta partiu da Agência de Segurança de Infraestrutura Cibernética e Segurança das Comunicações (CISA), órgão federal americano, após a empresa Viidure não responder aos esforços de coordenação sobre o problema. A empresa está sediada na China e seus produtos são usados globalmente em sistemas de transporte.
Viidure: armazenamento em nuvem exposto sem proteção
A primeira vulnerabilidade, identificada como CVE-2026-94204, deixa o bucket de armazenamento em nuvem central da plataforma aberto para leitura pública. Qualquer pessoa consegue acessar todos os objetos ali guardados, sem precisar de autenticação ou permissão.

Isso significa acesso irrestrito a registros de usuários, vídeos de dashcam em tempo real, pacotes de aplicativo e arquivos de firmware. A falha recebe nota 7.5 no CVSS v3.1 (severidade alta) e 8.7 no CVSS v4.0 — basicamente, configuações erradas de permissão em um recurso crítico. Ninguém precisa estar conectado à rede da empresa ou ter qualquer privilégio para explorar isso.
Credenciais hardcoded permitindo controle total
A segunda vulnerabilidade, CVE-2026-96587, é ainda pior: as credenciais permanentes de acesso ao armazenamento em nuvem estão gravadas em texto plano dentro do código compilado do aplicativo Android.
Um atacante consegue extrair essas credenciais descompilando o app e acessar o armazenamento crítico — alterando ou deletando firmware, pacotes de aplicativo e qualquer outro arquivo operacional. Viidure atribuiu nota 10 (crítica) tanto na escala CVSS 3.1 quanto na 4.0. Não há atenuante: o acesso é pela rede, sem complexidade, sem autenticação necessária e sem interação do usuário.
Sem patch e sem resposta do fabricante
Segundo a CISA, Viidure não respondeu aos esforços de coordenação. Não há correção planejada nem previsão de quando (ou se) uma atualização será lançada. Usuários das versões 3.3.1.260403 e anteriores foram orientados a entrar em contato com o suporte da Viidure — uma recomendação genérica que não resolve o problema técnico.
A empresa está exposta desde que o alerta foi publicado em 29 de setembro de 2026. Como já mostramos no PratiqueTech, vulnerabilidades desse nível em produtos de transporte podem comprometer frotas inteiras.
Próximos passos: mitigação enquanto não há patch
A CISA recomenda medidas defensivas imediatas:
- Minimizar a exposição à internet de todos os dispositivos dashcam e sistemas conectados.
- Colocar redes de câmeras atrás de firewalls e isolá-las da rede corporativa.
- Usar VPN para qualquer acesso remoto necessário — reconhecendo que VPN também tem vulnerabilidades e precisa estar atualizada.
- Executar análise de impacto e avaliação de risco antes de implementar qualquer defesa.
Além disso, a CISA alerta contra engenharia social: não clique em links ou abra anexos de e-mails não solicitados. Qualquer suspeita de atividade maliciosa deve ser reportada aos órgãos internos e à CISA para rastreamento.
Até o momento, não há exploração pública confirmada desses bugs em escala. Mas o fato de as credenciais estarem hardcoded torna a Viidure um alvo vistoso — qualquer pesquisador de segurança ou ator malicioso pode descompilhar o app, extrair as credenciais e ganhar acesso. Não é questão de “se”, mas “quando”.
Perguntas frequentes
Meu dashcam Viidure está seguro?
Não, se estiver rodando versão 3.3.1.260403 ou anterior. Você está exposto às duas vulnerabilidades críticas. Procure o suporte Viidure ou considere trocar de produto enquanto não há patch.
Como um atacante exploraria essas falhas?
Seria fácil. Ele extrairia as credenciais do app compilado, acessaria o bucket de nuvem público e roubaria vídeos, registros de usuários e até modificaria firmware. Tudo sem deixar rastro de autenticação porque não há nenhuma de fato.
Há alguma proteção que eu possa ativar sozinho?
Sim. Isole a câmera da internet pública, coloque-a atrás de um firewall corporativo e, se precisar acessar remotamente, use uma VPN com criptografia forte e mantida atualizada.
Viidure vai lançar uma correção?
A empresa não respondeu à CISA. Sem comunicação oficial, não há garantia de que um patch chegará. Recomendo procurar alternativas mais confiáveis.
Para avaliar melhor se seu ambiente está protegido contra exposições de dados sensíveis, você pode usar o Verificador de IP do PratiqueTech para validar quais endereços estão acessando seus sistemas.


