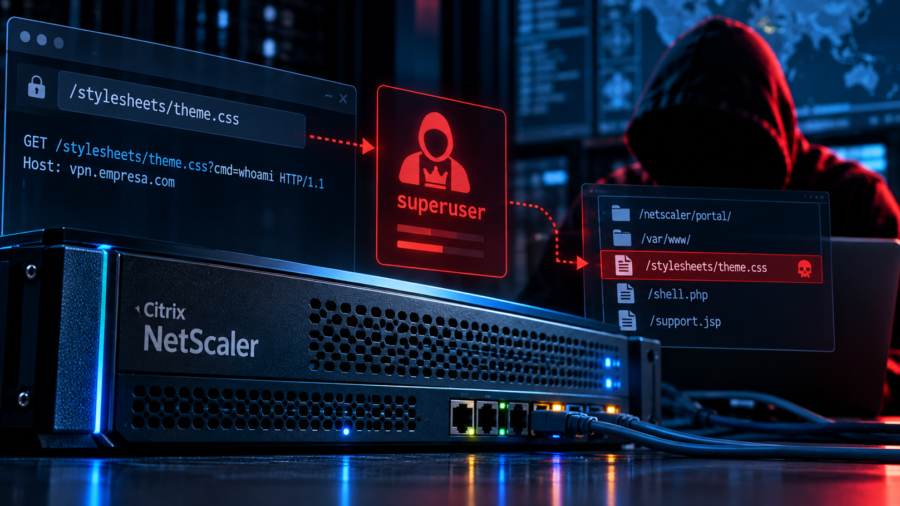
Uma vulnerabilidade crítica no Citrix NetScaler permite que atacantes injetem comandos antes da autenticação, criarem contas de superusuário e instalarem web shells disfarçadas em URLs de folha de estilo.
A equipe de pesquisa da LevelBlue, que monitorou ataques em múltiplos ambientes de clientes, documentou campanhas ativas explorando uma falha de injeção de comando pré-autenticação no NetScaler ADC e NetScaler Gateway. Os atacantes não apenas acessam os sistemas sem credenciais válidas — eles deixam backdoors sofisticados e tentam roubar dados de configuração. Essa é uma das combinações mais perigosas de pós-exploração que vemos em infraestruturas de perímetro.
NetScaler sob ataque: o que está acontecendo
A vulnerabilidade permite que um invasor envie comandos shell diretamente antes de se autenticar no appliance. Uma vez dentro, o atacante cria contas administrativas com privilégios totais — os chamados superusuários. Depois disso, instala web shells (scripts PHP, ASP ou similares) mapeados para URLs que parecem ser arquivos CSS legítimos. Dessa forma, a shell fica invisível em logs de acesso convencionais e escapa de monitoramento superficial.

A LevelBlue encontrou esses padrões em pelo menos três clientes distintos. Não se trata de prova de conceito — é exploração em produção, com atores de ameaça já instalados e operando dentro de redes corporativas.
Por que NetScaler é alvo prioritário
O NetScaler é um gateway de acesso remoto usado por grandes empresas. Ele controla quem entra na rede, quem acessa qual aplicação e monitora tráfego. Se cai em mãos erradas, o atacante controla toda a entrada de dados — email, VPN, portais internos, tudo fica comprometido.
Além disso, muitas organizações implantam o NetScaler e esquecem dele. Patches são aplicados tarde demais. Logs não são monitorados com rigor. É o tipo de ativo que fica invisível até o dia em que alguém descobre um shell rodando há três meses.
A cadeia de ataque observada
A LevelBlue documentou os passos que os atacantes seguem:
- Enviam carga útil de injeção de comando pré-autenticada contra a interface de administração
- Executam comandos shell como root no appliance
- Criam novo usuário administrativo com nome genérico (tipo
admin2ousupport) - Copiam web shell para um diretório web acessível
- Mapeiam a shell para uma URL fictícia tipo
/stylesheets/theme.cssou caminho similar - Usam a shell como ponto de entrada persistente para futuras operações
De lá, conseguem examinar arquivos de configuração, extrair senhas de VPN, listar usuários da rede corporativa e, em casos mais graves, pular lateralmente para servidores internos.
Impacto real vs. teórico
Não é um cenário de laboratório. A pesquisa da LevelBlue confirma que isso está acontecendo agora em redes reais. Como já mostrou o PratiqueTech em análises anteriores, vulnerabilidades de autenticação em equipamentos de borda (edge) escalam muito rápido porque atingem o perímetro inteiro de uma vez.
Um NetScaler comprometido não afeta só um servidor — afeta acesso remoto de centenas ou milhares de usuários simultâneos.
O que fazer agora
Se você administra um NetScaler:
- Aplique patches de segurança da Citrix com prioridade máxima [VERIFICAR versão específica do patch]
- Revise logs de acesso dos últimos 90 dias procurando por comandos shell na interface administrativa
- Procure por usuários administrativos criados recentemente e que você não reconheça
- Escaneie os diretórios web do appliance (
/var/www,/netscaler/portal, etc.) à procura de arquivos.php,.aspou.jspsuspeitos - Configure alertas para criação de novos usuários administrativos
- Restrinja acesso à interface de gerenciamento apenas a IPs corporativos conhecidos
Não espere até descobrir que alguém já está lá.
Perguntas frequentes
Qual é a versão do NetScaler mais afetada?
A vulnerabilidade afeta NetScaler ADC e NetScaler Gateway em versões anteriores aos patches lançados pela Citrix. Verifique a versão exata do seu appliance na interface de administração e compare com o aviso de segurança oficial da Citrix.
Web shells em URLs de CSS são realmente invisíveis?
Não completamente, mas são mais difíceis de detectar. Ferramentas de WAF (Web Application Firewall) genéricas não as flagelam porque a requisição é para um recurso estático aparente. Logs de acesso mostram a requisição, mas administradores cansados podem ignorar uma linha tipo GET /stylesheets/theme.css?cmd=whoami 200 OK.
Se o NetScaler foi comprometido, preciso resetar toda a rede?
Não necessariamente. Se você descobrir rápido, desativa a conta falsa, remove a web shell e força logout de todas as sessões VPN. Depois disso, mude todas as senhas de acesso administrativo (incluindo da própria Citrix) e monitore tráfego lateral por alguns dias. Comprometimento não é sinônimo de perda total.
A Citrix já lançou patch?
Sim. Consulte o aviso oficial da Citrix com o número específico da vulnerabilidade para saber qual versão do seu appliance precisa.
Organizações que precisam validar configurações e regras de acesso de rede podem usar a calculadora de subrede para auditar segmentação de perímetro e garantir que o tráfego para NetScaler está devidamente restrito.


