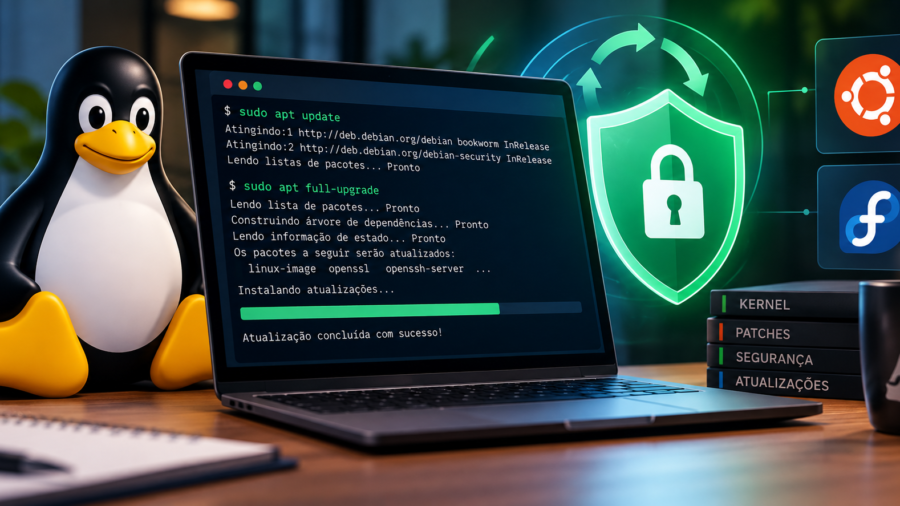
Dezenas de pacotes de segurança foram lançados nesta quinta-feira por grandes distribuições Linux — AlmaLinux, Debian, Fedora, Red Hat, SUSE e Ubuntu corrigem vulnerabilidades críticas em componentes essenciais como Node.js, Firefox, SQLite, Python e bibliotecas de criptografia.
O volume de atualizações reflete o calendário regular de manutenção de segurança das distribuições, mas alguns patch merecem atenção imediata. Firefox, Thunderbird, SQLite, Node.js e Go toolset estão entre os componentes que recebem correções, frequentemente relacionadas a execução remota de código e vazamento de dados.
Quais distribuições mais foram afetadas
Red Hat e SUSE lançaram o maior número de atualizações nesta rodada. Red Hat cobriu 20 pacotes, incluindo bibliotecas críticas como libxml2 e glib2, além de versões específicas do Node.js (22 e 24). SUSE ultrapassou com 29 pacotes atualizados, destacando bibliotecas de processamento como libpoppler-cpp3, libtesseract5 e runtimes Python (python311, python313).

Debian e Fedora seguem com volume significativo. Debian corrigiu 15 pacotes, com foco em navegadores (firefox-esr), serviços de privacidade (tor) e frameworks web (python-django). Fedora atualizou 21 pacotes, incluindo containers (apptainer), compiladores (rust-libcst, ruff) e ferramentas multimídia.
Ubuntu, AlmaLinux, Mageia e Slackware completam a lista com atualizações pontuais em componentes populares — Ubuntu destaca linux-aws e imagemagick, enquanto Slackware atualiza libpng e mozilla-thunderbird.
Patches críticos que exigem ação rápida
Node.js recebeu atualizações nas versões 22 e 24 por Red Hat e versão 24 por AlmaLinux — qualquer ambiente que execute aplicações em Node.js deve aplicar estas correções com prioridade. SQLite foi patched por Red Hat e SUSE, afetando bancos de dados embarcados em inúmeras aplicações. Go toolset (Red Hat) impacta desenvolvedores e sistemas que usam a linguagem Go para infraestrutura.
Na frente de navegadores, Firefox e Thunderbird recebem atualizações simultâneas — além disso, usuários de Slackware também recebem Thunderbird atualizado. Essas aplicações são alvos frequentes de exploração porque rodam com privilégios de usuário e acessam dados sensíveis.
Python-Django aparece tanto em Debian quanto Ubuntu, indicando vulnerabilidades no framework web — instalações que usam Django em produção devem atualizar assim que possível. Similarmente, bibliotecas gráficas como imagemagick (Ubuntu) e gimp (SUSE) processam arquivos de usuários, tornando-as pontos críticos.
Como aplicar os patches corretamente
| Distribuição | Comando de atualização | Pacotes principais | Reboot necessário? | |—|—|—|—| | Ubuntu / Debian | apt update && apt upgrade | firefox-esr, linux-aws, python-django | Sim (kernel) | | Red Hat / AlmaLinux | dnf update ou yum update | glib2, libxml2, nodejs24, go-toolset | Sim (kernel) | | Fedora | dnf update | ffmpeg, php, rust-libcst, ruff | Sim (kernel) | | SUSE | zypper update | chromedriver, emacs, python311, wicked2nm | Sim (kernel) | | Slackware | slackpkg update | libpng, mozilla-thunderbird | Sim (se kernel) |
Antes de aplicar qualquer patch em ambiente de produção, teste-o em máquina de staging. Kernel updates (linux-aws, linux-oracle-7.0, linux-nvidia-tegra) quase sempre exigem reboot — agende a manutenção em janela adequada. Para máquinas críticas, considere aplicar patches de componentes em camadas: primeiro navegadores e interpretadores (Firefox, Node.js, Python), depois bibliotecas, depois kernel.
Se sua organização usa Ansible, Puppet ou Salt, atualize os playbooks para incluir os pacotes mencionados. Ambientes containerizados devem reconstruir imagens com as versões patched — não deixe containers desatualizados rodar em produção.
Perguntas frequentes
P: Todos esses patches são críticos ou há alguns opcionais?
Nem todos. Pacotes como gimp, emacs e ty são ferramentas de desktop — se não estiverem expostas a rede, podem esperar mais tempo. Node.js, Firefox, SQLite e Python-Django devem ser tratados como urgentes porque rodam em servidores ou processam dados não confiáveis.
P: Preciso fazer reboot obrigatoriamente?
Depende. Atualizações de aplicações (Firefox, Node.js) normalmente não. Kernel updates exigem reboot. Use needs-restarting (RHEL) ou verifique manualmente antes de decidir.
P: Devo aplicar tudo de uma vez?
Não. Em produção, aplique em lotes: primeiro itens críticos (Node.js, Django, SQLite), aguarde 24-48 horas, depois o restante. Isso reduz o risco de uma atualização quebrar algo que você não previu.
P: Onde encontro detalhes sobre cada vulnerabilidade?
Consulte o site de segurança de sua distribuição (Red Hat, Ubuntu Security Notices, SUSE Security Updates) — cada distribuição publica CVEs e descrições técnicas das correções.
P: Como automatizar essas atualizações?
Use unattended-upgrades (Debian/Ubuntu), dnf-automatic (RHEL/Fedora) ou políticas de empresa como Ansible Tower. Nunca automatize kernel updates sem teste prévio em ambiente de staging — deixe esses sempre manuais.
Quem trabalha com múltiplas distribuições Linux sabe que esse volume de atualizações é comum e esperado. O PratiqueTech acompanha regularmente essas mudanças; para infraestrutura com muitos servidores, é prático manter um rastreador de patch que alerte quando componentes críticos são atualizados.
Para cálculos de impacto e planejamento de janelas de manutenção em redes, você pode usar a calculadora de subrede para entender quantas máquinas serão afetadas e em que segmentos estão distribuídas.