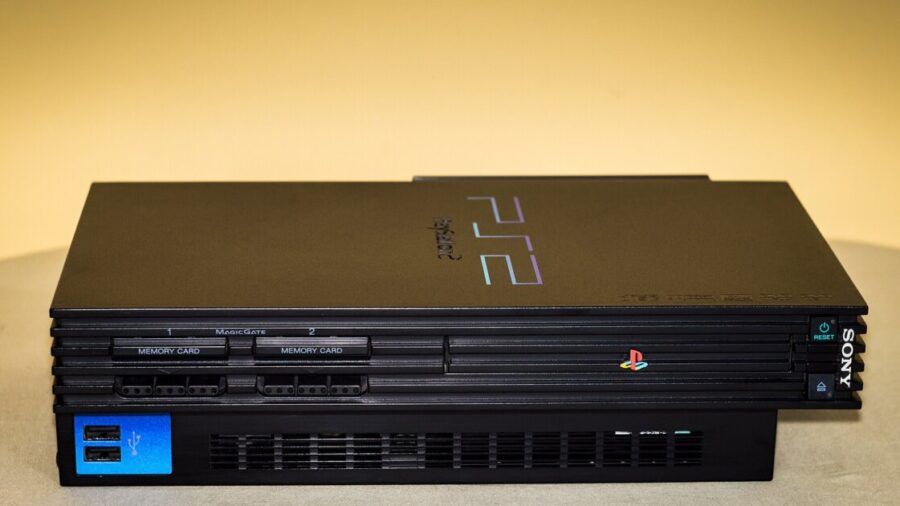
O firmware do chip MechaCon, responsável pela segurança da PlayStation 2 original, foi extraído após 25 anos do lançamento da consola, completando o mapeamento final do hardware clássico da Sony.
O programador DiscoStarslayer conseguiu acessar o código armazenado na ROM de máscara do chip SPC970 MechaCon usando uma vulnerabilidade descoberta pela pesquisadora Libby. Esse componente controlava a autenticação de discos e toda a segurança do sistema da PS2, sendo o último pedaço do hardware ainda não documentado publicamente. A façanha marca o encerramento de um projeto de engenharia reversa que se estende por mais de duas décadas.
O que é o MechaCon e por que importa
O MechaCon é o chip responsável por gerenciar o mecanismo de leitura de discos da PlayStation 2 e validar sua autenticidade. Toda vez que você inseria um disco original na consola, era esse componente que verificava se o mídia era legítimo ou pirata. Além disso, controlava as chaves criptográficas do sistema inteiro, tornando-o uma peça central da estratégia de proteção contra cópia da Sony.

Durante 25 anos, o firmware desse chip permaneceu inacessível — armazenado em uma ROM de máscara, tipo de memória que não pode ser alterada após a fabricação. Diferentemente de outras partes da PS2 que foram documentadas ao longo dos anos, o MechaCon guardava seus segredos. Pesquisadores e entusiastas sabiam que ele existia, mas não tinham forma de extrair seu código.
Como o firmware foi extraído
A vulnerabilidade usada para acessar o MechaCon foi descoberta por Libby, uma pesquisadora que tem se dedicado ao mapeamento completo do hardware vintage. DiscoStarslayer aproveitou essa falha para ler o conteúdo da ROM e extrair o firmware integralmente. O método específico não foi divulgado em detalhes — prática comum em pesquisas de segurança para evitar que adversários reusem as mesmas técnicas.
Essa extração é significativa porque documenta o último componente desconhecido da PS2. Pesquisadores de engenharia reversa, historiadores de tecnologia e entusiastas de consolas clássicas agora têm acesso ao código que movimentava o gerenciador de segurança original. Com esse dado em mãos, será possível emular a PS2 com maior precisão ou estudar como a Sony implementou suas camadas de proteção.
Impacto na emulação e preservação
A comunidade de emuladores de PS2, como o PCSX2, pode se beneficiar dessa documentação. Embora a emulação da PlayStation 2 já seja bem madura, ter o firmware original do MechaCon permite validar comportamentos do hardware com exatidão maior. Além disso, contribui para o arquivo histórico da tecnologia — futuras gerações terão acesso completo ao funcionamento interno da consola que marcou uma geração inteira de games.
Do ponto de vista de preservação digital, essa extração encerra um ciclo. Como o PratiqueTech já abordou em análises sobre arquivamento de tecnologia, documentar sistemas antigos antes que se degradem é essencial. O chip MechaCon não vai durar para sempre — a corrosão e o envelhecimento dos componentes eletrônicos são inevitáveis. Ter o firmware capturado significa que esse conhecimento não se perderá fisicamente.
Por que levou 25 anos
A ROM de máscara da PlayStation 2 foi uma escolha deliberada da Sony para adicionar uma camada extra de proteção. Diferentemente de memórias programáveis, uma ROM de máscara não pode ser reescrita ou apagada — o código está gravado permanentemente no silício durante a fabricação. Isso significava que nenhuma ferramenta comum de leitura EEPROM funcionaria.
A extração exigiu identificar uma vulnerabilidade específica no design do chip ou em seus circuitos de proteção. Pesquisadores levaram décadas porque:
- A PS2 não foi lançada com intenção de ser facilmente aberta por pesquisadores;
- O chip era blindado fisicamente e eletricamente;
- Técnicas de engenharia reversa em ROMs de máscara exigem conhecimento avançado de eletrônica e análise de circuitos.
Quando a vulnerabilidade foi finalmente encontrada, o processo se tornou possível — mas apenas para especialistas com equipamento e experiência apropriados.
Segurança em retrospecto
A estratégia de proteção da PS2 foi eficaz para sua época. Embora hackers tenham encontrado formas de burlar a segurança usando modchips e exploits de software ao longo dos anos, o MechaCon em si nunca foi completamente comprometido até agora. Isso demonstra que a engenharia da Sony foi sólida — levou 25 anos, muita pesquisa especializada e uma vulnerabilidade específica para chegar ao código.
Para os padrões de segurança atuais, isso não significa que a PS2 seja insegura retroativamente. A consola é um produto de 2000, e a realidade é que tecnologia antiga sempre acaba sendo documentada, modificada e adaptada por pesquisadores. O que importa é que a Sony obteve duas décadas de proteção efetiva, o que justificou o investimento.
Perguntas frequentes
Isso afeta consolas PS2 ainda em uso?
Não. A extração do firmware é relevante para pesquisa, emulação e preservação histórica, mas não representa risco para usuários com consolas originais. O MechaCon continua funcionando normalmente nas máquinas legítimas.
O firmware será publicado publicamente?
Provavelmente. A comunidade de pesquisa de hardware vintage costuma divulgar documentações e códigos extraídos em repositórios públicos e wikis especializadas, para fins de documentação e educação.
Isso facilita a pirataria de PS2?
Não. As formas de burlar a segurança da PS2 já são conhecidas há mais de 20 anos através de modchips e exploits de software. Essa extração é um marco histórico, mas não abre novos vetores de ataque que não estejam já documentados.
Outras consolas têm proteções similares?
Sim. PlayStation 1, Dreamcast e outras consolas da era 32/64 bits usavam chips de proteção dedicados. A PlayStation 3, porém, teve sua segurança completamente quebrada anos depois do lançamento, mostrando que confiar apenas em hardware é arriscado.
Qual a importância para emuladores como PCSX2?
Ter o firmware original permite aos desenvolvedores de emuladores validar com precisão como o MechaCon se comportava em cenários específicos, melhorando a fidelidade da emulação, especialmente em casos extremos e comportamentos de edge-case que são difíceis de reproduzir sem o código original.
Para quem trabalha com preservação de hardware antigo ou análise de segurança histórica, documentar esses dados é fundamental. Se você precisa validar estruturas de dados ou analisar ROMs extraídas de consolas, nosso validador de JSON pode ajudar a organizar metadados e informações extraídas em formato estruturado.