O malware ClingSTUN explora vulnerabilidades conhecidas em dispositivos IoT desprotegidos e os converte em nós proxy através de servidores STUN públicos, mantendo acesso remoto persistente aos equipamentos comprometidos.
Pesquisadores de segurança identificaram uma campanha ativa explorando falhas já documentadas em roteadores, câmeras de vigilância e outros equipamentos conectados. O vetor de ataque é simples: ClingSTUN não precisa de zero-day — funciona com brechas antigas que os proprietários simplesmente nunca corrigiram.
Como o ClingSTUN funciona
O malware ClingSTUN se propaga para dispositivos IoT usando credenciais padrão ou vulnerabilidades conhecidas sem patch. Uma vez dentro, cria um canal de comunicação reverso através de servidores STUN (Traversal Using Relays around NAT) públicos, contornando firewalls e roteadores.

Essa técnica é eficiente porque os servidores STUN são legítimos e dificilmente bloqueados. O atacante não precisa expor sua infraestrutura — usa a estrutura de rede dos próprios servidores para manter contato com os equipamentos infectados. O dispositivo vira um proxy anônimo, redirecionando tráfego e mascarando a origem real dos ataques.
Uma vez infectado, o equipamento fica sob controle remoto. Pode enviar spam, participar de ataques distribuídos (DDoS) ou servir como ponte para invadir outras redes conectadas ao mesmo segmento.
Por que dispositivos IoT são alvo fácil
Fabricantes de IoT frequentemente não oferecem patches regularmente — ou quando oferecem, muitos usuários nunca os instalam. Além disso, senhas padrão muitas vezes permanecem as mesmas, tornando a invasão trivial em escala.
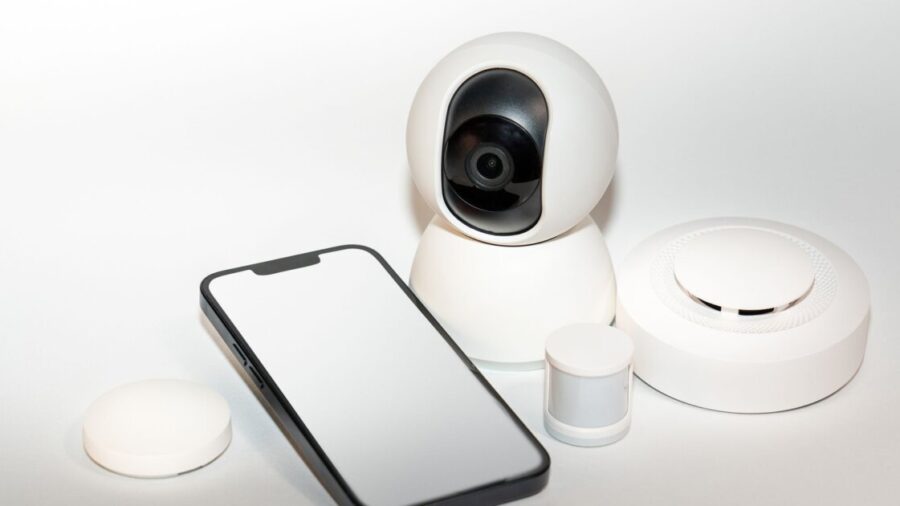
A pesquisa mostrou que ClingSTUN aproveita exatamente esse cenário. Não há sofisticação técnica excepcional; é puro oportunismo. Roteadores, câmeras IP, NVRs (gravadores de vídeo em rede) e impressoras conectadas são as presas preferidas.
Como o PratiqueTech já abordou em análises anteriores, a segurança de IoT ainda é negligenciada em muitas organizações. Dispositivos recebem IP, conectam à rede e pronto — raramente passam por avaliação de segurança ou inventário adequado.
O risco para redes corporativas e residenciais
Empresas com escritórios remotos ou infraestrutura mista são particularmente vulneráveis. Um único roteador IoT comprometido vira porta de entrada para toda a rede. O malware ClingSTUN não faz barulho — apenas mantém o proxy funcionando silenciosamente.
Redes residenciais sofrem menos com ataques direcionados, mas acabam participando involuntariamente de campanhas maiores. Seu equipamento se torna parte de uma botnet proxy, consumindo banda e potencialmente violando termos de serviço de provedores.
As medidas de defesa são básicas, mas muitas organizações ainda não as adotam:
- Alterar credenciais padrão de todos os dispositivos IoT
- Aplicar patches assim que disponíveis
- Desabilitar serviços IoT desnecessários
- Isolar dispositivos IoT em VLAN separada
- Monitorar tráfego suspeito de saída
- Manter registro de todos os dispositivos conectados
Perguntas frequentes
O que diferencia ClingSTUN de outros malwares IoT? ClingSTUN usa servidores STUN públicos como ponte, evitando infraestrutura própria detectável. A técnica é eficiente, mas não inovadora — o diferencial é a escala e a persistência através de um canal legitimamente confiável.
Posso detectar ClingSTUN na minha rede? Sim, monitorando conexões de saída para servidores STUN em portas 3478-3479 (UDP/TCP) vindas de dispositivos IoT. Mudanças abruptas de tráfego ou comportamentos anormais de equipamentos também são sinais de alerta.
Qual é o risco real se meu roteador IoT for infectado? Seu equipamento vira proxy anônimo para ataques, espionagem ou disseminação de malware. Além disso, corre risco de sua conexão ser usada para atividades criminosas, potencialmente envolvendo você em investigações legais.
Vale a pena desligar dispositivos IoT antigos? Se não recebem patches há mais de dois anos, sim — desligar é mais seguro. Um equipamento parado não viraliza sua rede; um equipamento comprometido, sim.
Se sua organização gerencia muitos dispositivos conectados, usar um calculadora de subrede para planejar segmentação de rede IoT é prático — isolar esses equipamentos em VLAN dedicada reduz drasticamente o potencial de propagação de malwares como ClingSTUN. O isolamento de rede é sempre mais efetivo que confiar unicamente em patches ou senhas fortes.