PALAVRA-CHAVE PRINCIPAL: GitLab
O endereço de email privado do GitLab para criar issues funciona como uma credencial — qualquer pessoa que o obtenha consegue enviar patches que são commitados em seu nome e disparar jobs de CI/CD com suas permissões.
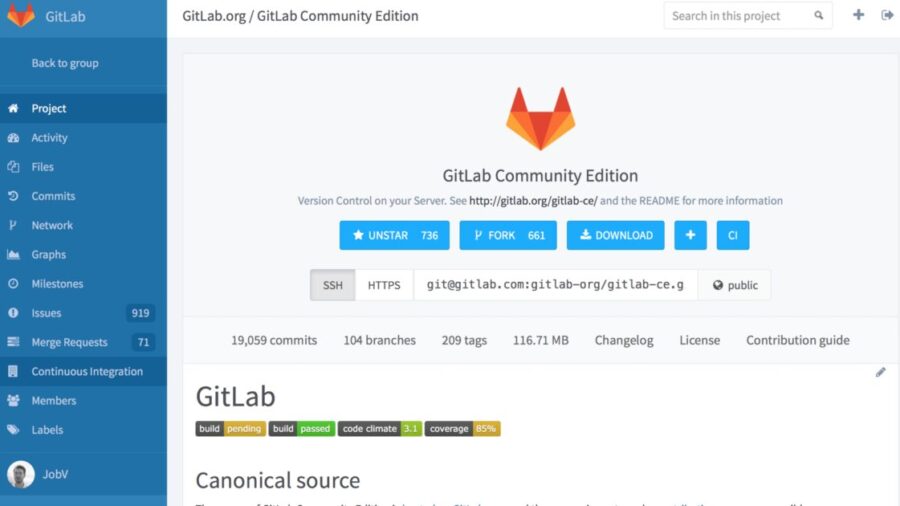
A plataforma fornece a cada usuário um endereço de email secreto acessível via botão “Email work item to this project” (Enviar work item por email para este projeto). Emails direcionados a ele abrem issues automaticamente no projeto, com autoria do titular da conta. O problema é grave: qualquer um que descubra ou consiga esse endereço ganha acesso praticamente irrestrito.
 por volta de R$ 272,09 · conferido em 24/09/2026Mouse Gamer Com Fio Logitech G502 Hero, RGB Lightsync, 11 Botões Programáveis, Sensor Hero 25k, Ajustes De Peso, Preto
GitLab e o risco da credencial de email
O mecanismo foi pensado como conveniência — você poderia enviar patches e comentários direto da caixa de entrada. Na prática, virou uma falha de design. O endereço do GitLab não expira, não rotaciona automaticamente e não possui controles granulares de permissão. Se vazar, você não recebe aviso.
Qualquer email enviado para esse endereço é aceito sem validação adicional. Isso significa que um atacante pode:
- Fazer commit de código em branches que você acessa, inclusive
main - Executar pipelines de CI/CD que rodam com suas credenciais
- Usar esses jobs para extrair variáveis de ambiente (que frequentemente contêm tokens, chaves de API e senhas)
- Comprometer repositórios, dados e sistemas conectados
O cenário é especialmente perigoso em equipes de DevOps ou em projetos críticos onde CI/CD dispara deployments automáticos.
Como a credencial de email pode vazar
Não é raro. O endereço pode ser descoberto através de:
- Repositórios públicos do GitLab que expõem configurações ou históricos
- Screenshots ou documentação compartilhada internamente
- Metadados de emails públicos (como em listas de discussão)
- Força bruta (o formato é previsível: um UUID + domínio do GitLab)
- Funcionários que saem da empresa ou têm acesso revogado
Como o PratiqueTech já mostrou em análises anteriores sobre vazamentos, a superfície de exposição de credenciais é surpreendentemente grande em organizações que não fazem rotação regularmente.
O que você pode fazer agora
Até o momento em que este artigo foi escrito, o GitLab ainda não oferecia um botão nativo para desabilitar ou regenerar esse endereço de email. Suas opções atuais são limitadas:
- Revogar acesso ao recurso: limite quem pode enviar emails para o projeto alterando permissões de issues (nem sempre suficiente, já que a credencial funciona independentemente).
- Usar um alias descartável: crie um endereço de email temporário ou mascarado para usar com GitLab, reduzindo o risco de exposição.
- Monitorar atividades: ative logs e auditorias para detectar commits ou jobs anômalos em seu nome.
- Solicitar ao GitLab: entre em contato com o suporte para regenerar ou desabilitar a credencial até que uma solução nativa chegue.
A Comunidade GitLab já reportou esse problema em seus canais oficiais. Enquanto não há patch disponível, a recomendação é tratar esse endereço com o mesmo cuidado de uma senha e não compartilhá-lo em documentação pública.
Comparação: controles de segurança em plataformas similares
| Plataforma | Credencial de Email | Rotação Automática | Controle Granular | Alertas | |—|—|—|—|—| | GitLab | Sim | Não | Limitado | Não | | GitHub | Não oferece | — | — | — | | Gitea | Não oferece | — | — | — | | Bitbucket | Sim (restrito) | Não | Sim | Sim |
GitHub não expõe um endereço de email secreto para issues — usa autenticação padrão via API ou web interface. Bitbucket oferece um recurso similar, mas com controles mais robustos e alertas obrigatórios quando ativado.
Perguntas frequentes
Como descubro se meu endereço de email do GitLab vazou?
Procure na sua caixa de entrada por confirmações de issues ou commits que você não enviou. Verifique também o histórico de atividades do projeto e os logs de CI/CD para detectar jobs executados em seu nome fora de seus horários de trabalho.
Existe uma forma de gerar um novo endereço de email para o GitLab?
No momento, não há uma funcionalidade nativa no painel de controle. Você pode tentar desativar completamente a integração de email de issues nas configurações do projeto ou abrir um ticket com o suporte do GitLab para solicitar a regeneração da credencial.
Meu time usa GitLab em produção. O que fazer imediatamente?
Faça uma auditoria dos últimos 30 dias de commits e execuções de CI/CD. Procure por atividades suspeitas usando a documentação de segurança do GitLab. Configure alertas para qualquer commit/job executado via email.
A credencial de email do GitLab pode ser usada para acessar dados confidenciais?
Sim. Se suas variáveis de ambiente contêm tokens de banco de dados, chaves de API ou credenciais de cloud, um atacante consegue extraí-las executando um job de CI/CD em seu nome.
Se seu time usa GitLab e precisa validar ou depurar configurações de CI/CD com segurança, a calculadora de subrede pode ajudar a mapear segmentação de rede e restringir acesso a runners de CI/CD por intervalo de IP — uma camada extra de proteção enquanto o GitLab resolve essa falha de design.